Un SMS annonçant une livraison, une facture impayée ou une alerte bancaire peut sembler banal, surtout quand il arrive au mauvais moment, entre deux rendez-vous ou pendant que l’on pilote ses équipements connectés à distance. Pourtant, un seul clic peut conduire vers un faux site conçu pour récupérer un mot de passe, un numéro de carte ou un code de validation. Pour comprendre le phishing par SMS et savoir comment se protéger, il faut surtout adopter une méthode simple, utilisable en quelques secondes, même lorsque le message paraît urgent. Cette vigilance concerne aussi les autres messages indésirables reçus sur un smartphone, notamment les numéros courts ou inconnus qui cherchent à provoquer une réaction immédiate.
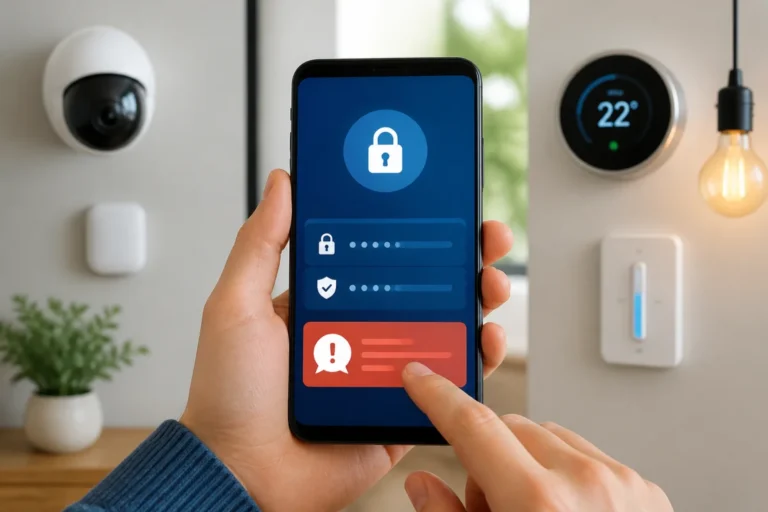
La même organisation quotidienne explique souvent ces deux situations : on consulte une alerte sur son téléphone pour suivre sa consommation d’énergie, vérifier une caméra ou modifier un réglage à distance, puis un SMS inattendu s’affiche au même moment. Ce contexte pratique et pressé favorise les erreurs, alors qu’un message comme phishing par sms mérite d’être examiné avec la même attention qu’une alerte liée à un service numérique. L’article consacré au spam provenant d’un numéro comme 0745 aide justement à reconnaître le risque et à réagir sans se laisser guider par l’urgence du message.
Reconnaître un SMS de phishing avant de cliquer
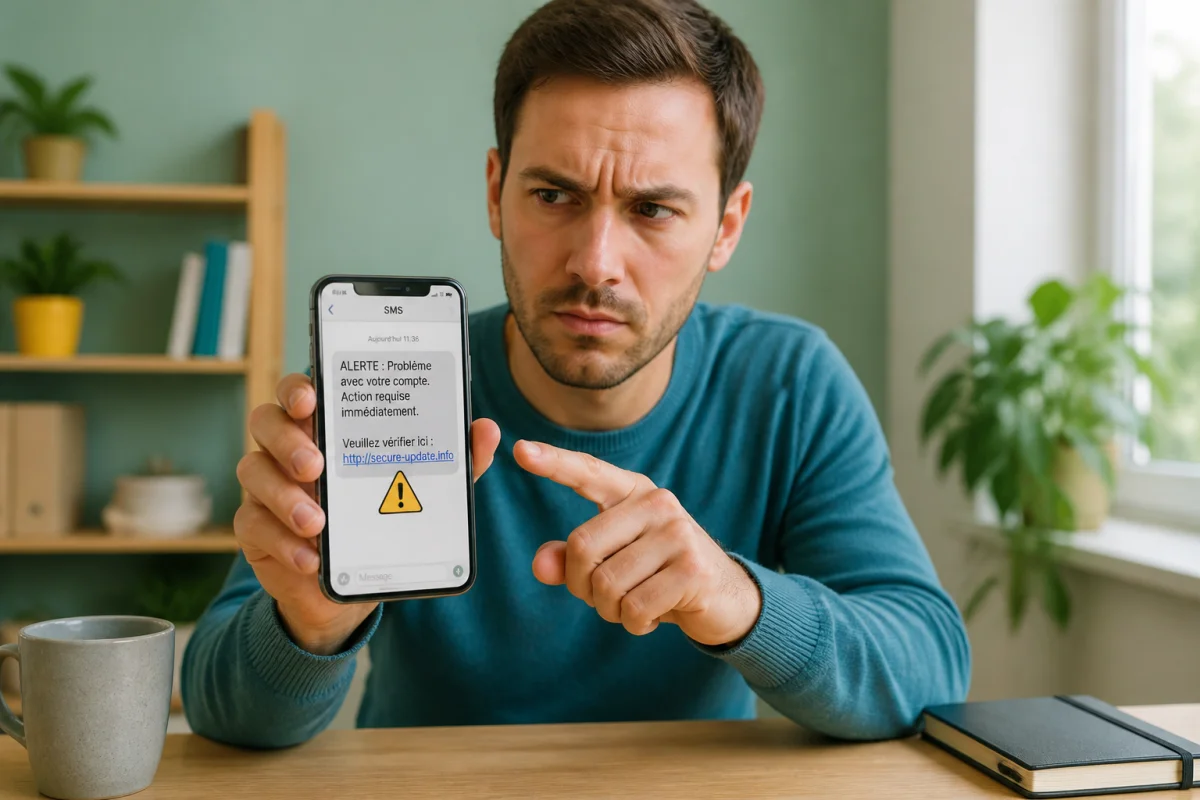
Le phishing par SMS, aussi appelé smishing, repose rarement sur un message totalement absurde. Les fraudeurs copient les codes visuels et le vocabulaire de services connus pour obtenir une action rapide. Le message peut annoncer un colis bloqué, une opération bancaire à confirmer, une amende à régler, un remboursement disponible ou la suspension prochaine d’un compte.
Le premier signal est souvent l’urgence artificielle. Des formulations comme « dernier rappel », « action requise sous 24 heures » ou « compte suspendu ce soir » cherchent à réduire le temps de réflexion. Un organisme sérieux peut envoyer une notification, mais il ne demande pas systématiquement de résoudre une situation sensible depuis un lien reçu par SMS.
Le deuxième signal concerne l’adresse du lien. Un domaine inhabituel, une suite de caractères incohérente, une faute dans le nom de la marque ou une URL raccourcie doivent inciter à la prudence. Le cadenas affiché dans le navigateur ne suffit pas à prouver qu’un site est légitime : il indique principalement que la connexion est chiffrée, pas que le propriétaire du site est bien celui qu’il prétend être.
Le numéro d’expédition ne constitue pas non plus une preuve. Un message peut provenir d’un numéro mobile, d’un expéditeur alphanumérique ou d’un numéro ressemblant à celui d’un service habituel. La bonne question n’est pas « le numéro a-t-il l’air professionnel ? », mais « est-ce que j’attendais réellement cette demande et puis-je la vérifier dans l’application officielle ? ».
La méthode des trois vérifications
Sur le terrain, la méthode la plus efficace consiste à séparer le message de l’action demandée. Avant toute ouverture, vérifiez d’abord l’expéditeur, puis le contexte, et enfin le canal utilisé. Si l’un de ces trois éléments ne correspond pas à vos habitudes, ne cliquez pas.
Vérifier l’expéditeur sans lui répondre
Observez le numéro ou le nom affiché, mais ne répondez pas au SMS pour demander une confirmation. Une réponse peut signaler que votre ligne est active et entretenir la conversation avec l’expéditeur. Les messages frauduleux peuvent aussi se glisser dans un fil de discussion existant, ce qui leur donne une apparence plus crédible.
Vérifier le contexte dans l’application officielle
Si le SMS évoque une banque, un opérateur, une livraison ou un service public, ouvrez directement l’application concernée ou saisissez vous-même son adresse dans le navigateur. Ne passez pas par le lien du message. Une demande réellement en cours apparaît souvent dans l’espace client, avec les mêmes informations et un historique consultable.
Vérifier la demande elle-même
Une demande de coordonnées bancaires, de mot de passe, de code reçu par SMS ou de copie de document doit être traitée comme sensible. Les codes de validation sont destinés à confirmer une opération que vous avez initiée, pas à annuler une fraude sur simple demande d’un interlocuteur inconnu. Si le message vous demande de saisir plusieurs informations personnelles sur une page nouvelle, fermez-la et reprenez la procédure depuis le canal officiel.
Que faire après un clic sur un lien frauduleux
Un clic ne signifie pas automatiquement que le smartphone est compromis. Le risque augmente surtout lorsque des informations ont été saisies, lorsqu’un fichier a été téléchargé ou lorsqu’une application a été installée. Dans tous les cas, interrompez la procédure et ne cherchez pas à « aller jusqu’au bout » pour vérifier.
Si aucune donnée n’a été communiquée, fermez la page, supprimez le message et contrôlez les téléchargements récents. Si un fichier a été ouvert, désinstallez toute application inconnue, lancez les mises à jour du téléphone et vérifiez les autorisations accordées aux applications. Un contrôle des applications installées permet parfois de repérer rapidement un outil ajouté après l’incident.
Si un mot de passe a été renseigné, modifiez-le depuis le site ou l’application officielle, en commençant par le compte concerné. Lorsque ce mot de passe était réutilisé ailleurs, changez-le sur chaque service associé. Activez ensuite la double authentification, de préférence avec une application d’authentification ou une clé de sécurité lorsque le service le permet.
Si des données bancaires ont été saisies ou si une opération inhabituelle apparaît, contactez immédiatement la banque en utilisant le numéro inscrit sur sa carte ou dans son application officielle. Ne rappelez pas le numéro présent dans le SMS. Conservez une capture d’écran du message, de l’adresse du site et des éventuelles notifications afin de faciliter le signalement.
Signaler le SMS et limiter les récidives
En France, un SMS frauduleux peut être signalé au 33700. Le transfert du message vers ce dispositif permet de transmettre les éléments utiles au traitement du spam. Le message peut aussi être signalé depuis l’application de messagerie du smartphone, puis supprimé après conservation d’une preuve si une démarche est nécessaire.
Le blocage du numéro est utile, mais il ne suffit pas à lui seul. Les expéditeurs peuvent changer de numéro ou utiliser plusieurs identifiants. Le meilleur résultat vient de la combinaison suivante : ne pas répondre, ne pas cliquer, signaler, bloquer et vérifier le compte concerné depuis son canal officiel.
Sécuriser un smartphone utilisé pour gérer des équipements à distance
Un téléphone sert parfois à piloter le chauffage, suivre une installation énergétique, consulter une alarme, contrôler une caméra ou administrer des équipements professionnels. Dans ce cas, la sécurité du smartphone protège aussi des accès indirects à ces services.
Commencez par installer les mises à jour du système et des applications dès qu’elles sont disponibles. Utilisez un verrouillage par code robuste ou une biométrie activée, et évitez de laisser les sessions ouvertes sur un téléphone partagé. Les applications de gestion doivent être téléchargées depuis les boutiques officielles et protégées par des mots de passe uniques.
Examinez également les notifications : une demande de connexion, une réinitialisation de mot de passe ou une modification de réglage que vous n’avez pas initiée mérite une vérification immédiate. Pour les comptes qui donnent accès à plusieurs équipements, la double authentification réduit fortement le risque qu’un mot de passe volé suffise à entrer.
Les erreurs qui facilitent les arnaques par SMS
La première erreur consiste à cliquer pour faire disparaître une alerte. Même sans remplir de formulaire, ce clic peut ouvrir une page qui exploite l’urgence ou prépare une tentative ultérieure. La deuxième est de rappeler un numéro communiqué dans le message, car l’échange peut prolonger la manipulation et conduire à divulguer d’autres informations.
Une autre erreur fréquente est de se fier uniquement au logo, au ton du message ou au nom affiché comme expéditeur. Ces éléments sont faciles à reproduire. La décision doit reposer sur une vérification indépendante, réalisée depuis l’application ou le site officiel.
Enfin, beaucoup de personnes se concentrent sur le téléphone et oublient les comptes associés. Après un incident, il faut vérifier les connexions récentes, les appareils autorisés, les coordonnées de récupération et les règles de transfert de messagerie lorsque le service propose ces fonctions.
Le réflexe à retenir dans les situations pressées
Lorsqu’un SMS réclame une action immédiate, posez le téléphone quelques secondes et appliquez cette règle : aucune décision sensible depuis un lien reçu par message. Ouvrez vous-même l’application concernée, vérifiez l’alerte, puis réalisez l’opération uniquement si elle apparaît dans votre espace habituel.
Ce délai très court suffit souvent à faire apparaître l’incohérence : un colis jamais commandé, une facture sans référence, une banque qui demande une information inhabituelle ou un service connecté qui n’a généré aucune alerte dans son application. La protection repose moins sur une expertise technique que sur cette séparation entre le message reçu et le canal utilisé pour vérifier.
Une vigilance simple à intégrer aux habitudes
Se protéger du phishing par SMS ne demande pas de surveiller chaque notification avec inquiétude. Il suffit de rendre automatiques quelques gestes : ne pas répondre aux messages suspects, vérifier l’information dans l’application officielle, protéger les comptes par des mots de passe uniques, activer la double authentification, puis signaler le SMS.
Cette routine devient particulièrement utile lorsque le smartphone centralise les usages du quotidien, des paiements aux équipements connectés. En traitant chaque demande inattendue comme une information à vérifier plutôt qu’une instruction à exécuter, on gagne du temps, on limite les conséquences d’un clic impulsif et l’on conserve le contrôle de ses comptes.